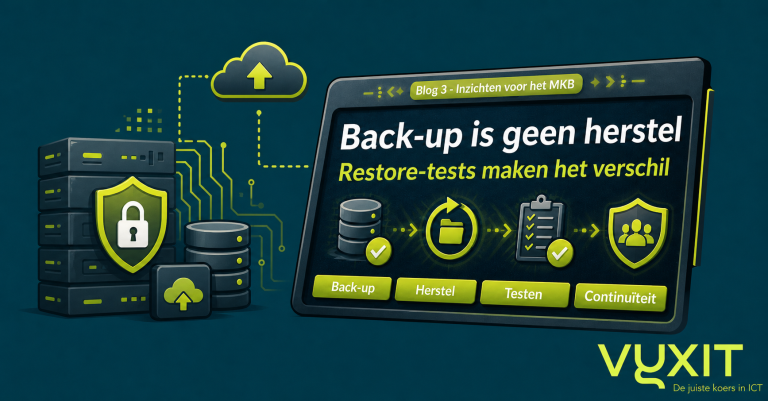
V“Back-up is groen.” Dat is één van de meest misleidende geruststellingen in IT.
Want groen betekent vaak maar één ding: er is een back-up gemaakt. Het zegt niet:
- of de back-up compleet is,
- of die teruggezet kan worden,
- hoe lang herstel duurt,
- en wat je doet als het echt misgaat.
Waarom back-ups falen op het moment dat je ze nodig hebt
De klassiekers:
- back-up draait, maar de restore faalt door rechten of encryptie,
- je back-up bevat niet wat je dacht (bijv. cloud-data),
- back-up staat “te dichtbij” (ransomware pakt ook je back-up),
- je hebt geen herstelplan (wie doet wat?).
Wat je minimaal wilt regelen
RTO & RPO in normale taal
- RTO = hoe snel moet je weer draaien?
- RPO = hoeveel dataverlies is acceptabel?
Voor MKB is het vaak praktisch:
“Als we morgenochtend om 09:00 weer kunnen werken en we verliezen maximaal 1 werkdag data, is dat oké?”
Of is dat juist onacceptabel?
Restore-tests: hoe vaak en wat test je?
Wij adviseren: test minimaal periodiek:
- 1 bestand/SharePoint item,
- 1 mailbox,
- 1 server/VM of critical app.
Niet om “te testen om te testen”, maar omdat je wilt weten:
- klopt het proces,
- klopt de toegang,
- klopt de snelheid,
- klopt de verantwoordelijkheid.
Ransomware: de echte reden dat herstel telt
Ransomware is niet alleen “data versleuteld”. Het is vaak ook:
- credentials misbruikt,
- back-up doelwitten meegenomen,
- laterale beweging door het netwerk.
Daarom is een herstelstrategie altijd gekoppeld aan:
- MFA en rechtenbeheer,
- monitoring,
- patching.
Alles hangt samen. En dat is precies waarom VYXIT het totaalplaatje bekijkt.